Безопасность при использовании ИИ в компании
Безопасность при использовании ИИ начинается с понятных правил: какие документы можно загружать, кто получает доступ и где обрабатываются данные. Клиентские базы, резюме, договоры и внутренняя отчётность требуют разных проверок. Разберём риски внешних нейросетей, работу сотрудников вне согласованного порядка и локальный ИИ, который помогает сохранить контроль над данными компании.
Почему рабочие файлы попадают во внешний ИИ
Менеджеру нужно быстрее ответить на претензию, кадровику — сравнить отклики, финансисту — объяснить таблицу. Сотрудник открывает знакомый чат, прикладывает документ и получает полезный черновик. Если корпоративного инструмента нет или пользоваться им неудобно, такой способ становится частью повседневной работы. У компании при этом может не быть списка сервисов, правил загрузки и владельца этого процесса.
Представим условный пример: сотрудник просит подготовить ответ по договору. Для задачи достаточно нескольких пунктов, но в чат отправляется полный файл с реквизитами, подписями и приложениями. Затем ответ копируют в рабочую переписку. Результат виден руководителю, а путь исходного документа — нет. Это иллюстрация типового риска, а не описание подтверждённого инцидента у клиента.
Первая полезная мера — выяснить, какие операции люди уже ускоряют с помощью ИИ. Такой разговор помогает выбрать внутренний сценарий и убрать лишнюю передачу данных. Запрет без понятной альтернативы трудно проверить: сотруднику по-прежнему нужно выполнить задачу. Политика должна объяснять допустимые действия, а рабочий инструмент — помогать им следовать.
Что сотрудники загружают в нейросети: карта рисков
В обычном рабочем запросе нередко оказывается больше информации, чем нужно для задачи. Вместе с текстом письма передаются подпись и телефоны, вместе с таблицей — скрытые листы и комментарии. Риск создаёт весь отправленный материал, а не только фраза, которую сотрудник попросил улучшить. Ниже — шесть распространённых категорий и условия, которые нужно проверить.
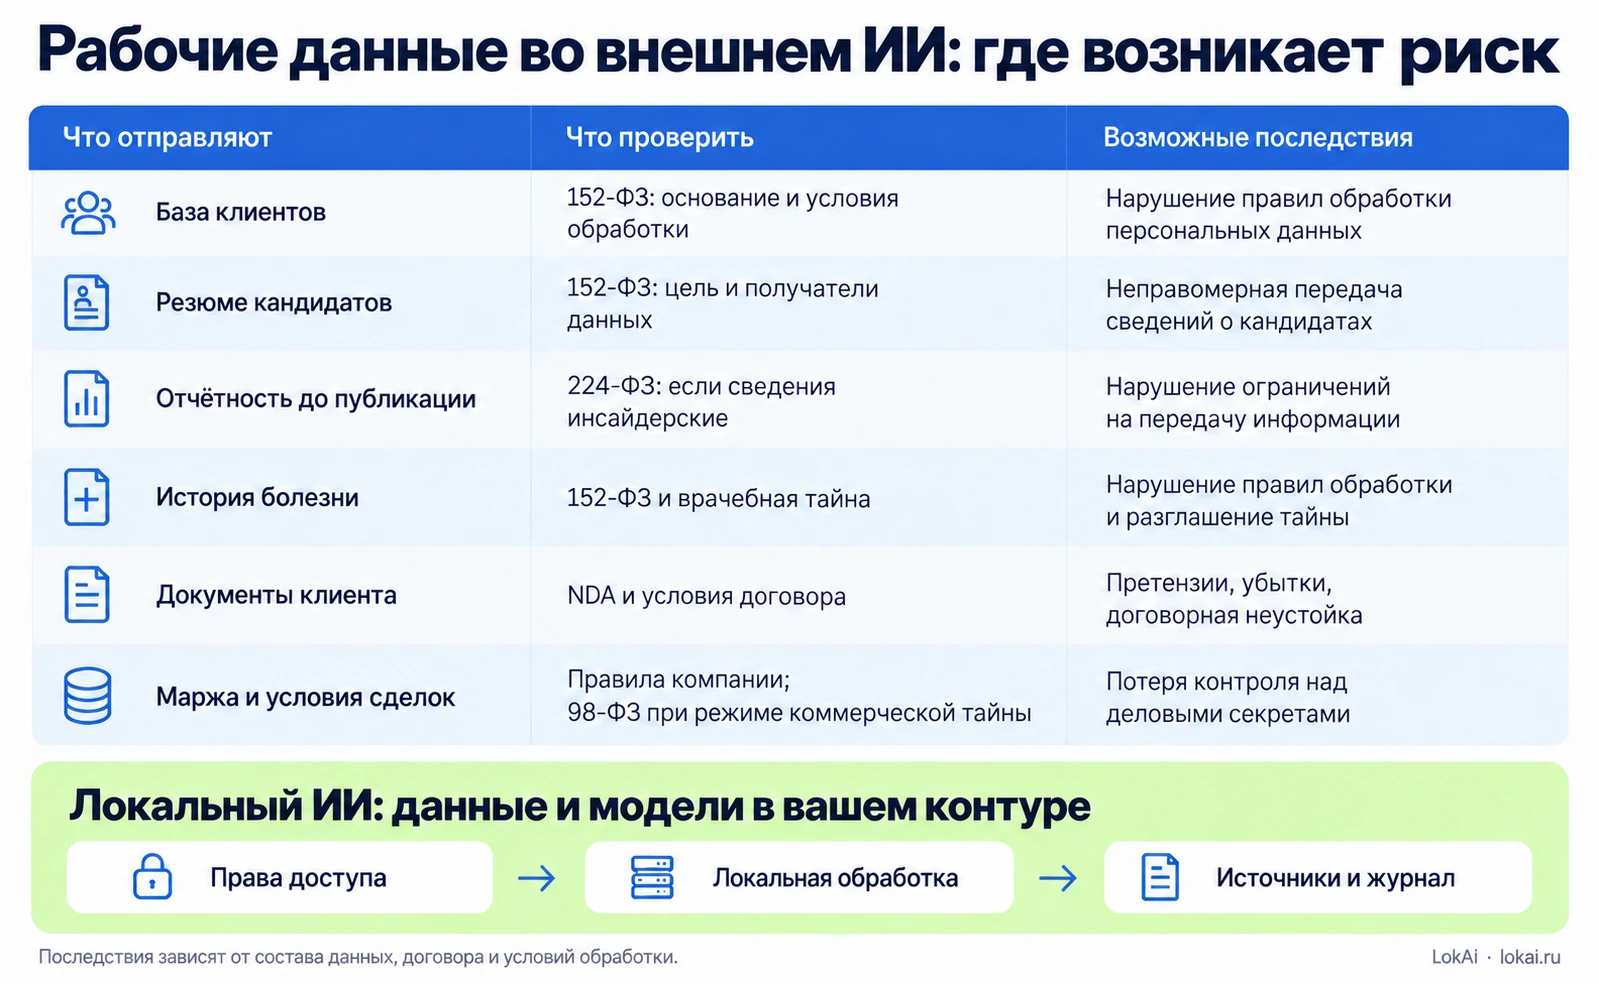
Какие правила могут действовать для разных документов
Это ориентир для первичной классификации. Одна запись может одновременно содержать персональные данные, договорные ограничения и деловые секреты.
Клиентская база и резюме часто позволяют определить конкретного человека. Наличие файла у работодателя само по себе не отвечает на вопрос о допустимости его передачи выбранному сервису. Важно установить цель, необходимый состав данных и условия обработки. Для сведений о здоровье действуют дополнительные ограничения.
Не вся неопубликованная финансовая таблица автоматически является инсайдерской информацией. Применимость 224-ФЗ требует отдельной оценки. Аналогично, для защиты по режиму коммерческой тайны недостаточно считать цены и маржу секретными: закон связывает этот режим с установленными организационными мерами. Договорные обязательства при этом могут существовать самостоятельно.
| Материал | Что нужно проверить | Возможный риск |
|---|---|---|
| База клиентов | Состав персональных данных, цель, правовое основание и условия обработки по 152-ФЗ | Неправомерная обработка или передача данных физических лиц |
| Резюме кандидатов | Допустимую цель, получателей и состав передаваемых сведений | Использование сведений о кандидате вне согласованного процесса |
| Отчётность до публикации | Имеют ли сведения статус инсайдерских и применимы ли ограничения 224-ФЗ | Неправомерная передача инсайдерской информации при наличии соответствующих условий |
| Медицинские документы | Специальные категории персональных данных и врачебную тайну по статье 13 закона 323-ФЗ | Нарушение режима обработки или разглашение врачебной тайны |
| Документы клиента | NDA, договор, разрешённых получателей и порядок работы с подрядчиками | Договорные претензии, убытки; неустойка — если предусмотрена договором |
| Маржа, себестоимость, условия сделок | Внутренние правила, договоры; режим коммерческой тайны по 98-ФЗ, если он установлен | Потеря контроля над конфиденциальной информацией и нарушение обязательств |
Почему внешняя загрузка не равна неизбежному штрафу
Передача файла во внешний сервис сама по себе не доказывает утечку конкурентам или нарушение закона. Необходимо установить факты: какие сведения ушли, кто получил доступ, на каком основании действовала компания и какие обязательства были нарушены. Поэтому одинаковое предупреждение «за любой документ будет штраф» мешает оценить реальный риск и выбрать подходящие меры.
Условия личного чата, корпоративной подписки и API могут различаться. До подключения проверяют использование запросов для обучения, сроки хранения, субподрядчиков, место обработки, возможности удаления и условия доступа поддержки. Обещание не обучать модель на запросах отвечает только на один из этих вопросов. Оно не описывает весь маршрут обработки и не заменяет договорную оценку.
При использовании маршрутизатора, включая OpenRouter, нужно учитывать правила самого посредника и выбранного модельного провайдера. Название API не означает, что чувствительные документы остаются внутри компании. Вопросы выбора архитектуры подробно разобраны в сравнении локального ИИ и OpenRouter. Для защищённого процесса маршрут согласуют до подключения, а не после первых загрузок.
Как локальный ИИ меняет маршрут обработки данных
В локальной схеме модель, поиск и обработка документов работают на согласованной инфраструктуре компании. Сотрудник получает внутренний интерфейс, а нужные материалы берутся из разрешённых источников. Вместо загрузки полного архива в личный чат он задаёт вопрос помощнику. Тот находит подходящие фрагменты и показывает, на чём основан ответ.
Такая архитектура сокращает потребность передавать рабочие материалы внешнему модельному провайдеру. Она позволяет назначить владельцев сервисов, настроить права и проверить потоки. Но важно учитывать каждый компонент: распознавание сканов, модель поиска, временные файлы, историю диалогов, телеметрию и резервные копии. Локальная генерация вместе с внешним распознаванием ещё не означает полностью локальную обработку документа.
Отдельная опасность — общий индекс с документами разных отделов. Если поиск не учитывает права, внутренний помощник способен показать сотруднику закрытые сведения без выхода в интернет. Поэтому ограничения применяют до передачи фрагментов модели, а не только к кнопке открытия оригинала. При отзыве доступа проверяют поиск, историю и сохранённые результаты.
Документы также могут содержать инструкции, пытающиеся повлиять на поведение агента. Текст источника рассматривается как данные, а разрешения на инструменты задаются независимо от него. Чтение договора не даёт помощнику права отправить его по почте. Для действий с существенными последствиями нужны отдельные полномочия и согласованный контроль человека.
Что проверить до запуска корпоративного помощника
Эти проверки превращают обещание «всё в своём контуре» в понятные условия приёмки. Список уточняют под категории данных и архитектуру.
- Источники и владельцы. Для каждого хранилища известны ответственный, состав документов, допустимая цель и порядок обновления. В первый релиз не включают весь файловый сервер без разбора.
- Сетевой маршрут. Зафиксированы локальные компоненты и разрешённые внешние соединения. Проверена работа при закрытом исходящем доступе; защищённый сценарий не переключается автоматически на облачную модель.
- Права и увольнение. Пользователи входят с корпоративными учётными записями. Тестовый сотрудник не получает закрытые фрагменты другого отдела; после отзыва прав доступ прекращается по согласованной процедуре.
- Журналы и история. Определены состав записей, срок хранения и круг читателей. Сам журнал с запросами, ответами и фрагментами документов рассматривается как отдельное чувствительное хранилище.
- Удаление и восстановление. Проверены обновление индекса, обращение с устаревшими материалами, резервными копиями и временными файлами. Есть ответственный за восстановление и порядок действий при недоступности сервиса.
- Качество и действия. На примерах измеряют точность, ссылки на источники, отказы при нехватке данных и время проверки человеком. Изменение записей, отправка сообщений и другие операции имеют отдельные ограничения.
Что делать, если сотрудник уже отправил документ
Сначала соберите факты через ответственных за ИБ и процесс: сервис, аккаунт, время, файл, содержание запроса и известные получатели. Сохраните необходимые свидетельства в установленном порядке. Прекратите дальнейшую передачу и оцените, можно ли ограничить доступ, отозвать общую ссылку или удалить материал средствами сервиса. Удаление в интерфейсе не следует считать доказательством уничтожения всех копий.
Далее специалисты определяют категорию сведений и обязанности компании: договорные уведомления, действия по персональным данным и необходимые меры реагирования. Если в файле были пароли или токены, их меняют отдельно. Самостоятельно обещать клиенту отсутствие последствий до проверки нельзя. Порядок сообщения об инциденте должен быть известен сотрудникам заранее.
После реагирования разберите, какую рабочую задачу человек пытался решить. Возможно, нужен удобный поиск по договорам, сравнение документов или внутренний помощник HR. Так появится конкретное требование к корпоративному инструменту. Успех оценивается не числом запретов, а тем, насколько согласованный способ действительно заменяет рискованный рабочий маршрут.
С чего начать переход на ИИ в своём контуре
Выберите один повторяющийся процесс с понятным владельцем. Подготовьте обезличенные примеры, перечень источников и описание ограничений. Для пилота согласуйте, что считается качественным ответом, сколько времени сотрудник тратит на проверку и какие данные не должны попадать в результат. Это позволит сравнить пользу и стоимость до закупки оборудования и подключения остальных отделов.
LokAi проектирует локальный ИИ для бизнеса: подбирает инфраструктуру, разворачивает модели, подключает поиск и корпоративные системы, настраивает доступ и обучает команду. Конфигурации оборудования рассматриваем отдельно в продукте ИИ-сервер под ключ. Для базы знаний часто достаточно RAG; дообучение требуется только под определённую задачу.
Начать можно с бесплатной диагностики по форме ниже. На встрече разберём один процесс, маршрут документов и критерий полезности. Затем предложим объём пилота с проверяемыми результатами. Задача такого проекта — дать сотрудникам полезный ИИ и сделать обработку рабочих данных управляемой: с известными источниками, ответственными и правилами доступа.
Правовые источники и разъяснения
Ниже — тексты законов и разъяснения для проверки правовых условий. Применимость требований зависит от данных, участников и конкретной операции.
Вопросы и ответы: безопасность использования ИИ
Что такое теневой ИИ простыми словами?
Это использование сотрудниками AI-сервисов вне согласованного компанией порядка. Сам инструмент может быть легальным и полезным, но организация не контролирует, какие рабочие данные туда отправляют и какие условия обработки действуют.
Можно ли загружать договор клиента в нейросеть?
Это зависит от содержимого, договора, допустимых получателей и условий сервиса. Разрешение пользоваться ИИ не означает разрешения передавать любой файл. Для повторяющейся работы с закрытыми договорами стоит согласовать отдельный корпоративный маршрут обработки.
Достаточно ли убрать имя человека из документа?
Не всегда. Человека могут определять адрес, номер договора, должность, сочетание событий и другие признаки. Состав обезличивания проверяют на конкретных данных; удаление одного поля не делает любой документ безопасным для внешней загрузки.
Локальный ИИ исключает утечки?
Нет. Он позволяет контролировать инфраструктуру и маршрут обработки. Ошибки прав, общие индексы, избыточные журналы и действия пользователей остаются возможными. Поэтому нужны настройка защиты, проверка доступов, обучение и эксплуатационные процедуры.
Нужно ли полностью запретить внешние нейросети?
Компания определяет допустимые инструменты по категориям данных и задачам. Для публичного контента можно согласовать внешние сервисы, для защищённых документов — локальную обработку. Правила должны быть понятны пользователям и подкреплены доступным рабочим инструментом.
Как начать защиту данных при использовании ИИ в московской компании?
Соберите перечень рабочих задач и уже используемых сервисов. Определите категории данных и владельцев процессов, затем согласуйте допустимые маршруты. Для первого разбора подойдут обезличенные примеры; доступ к исходникам и закрытому контуру оформляется отдельно.
Почему не рекомендуется передавать нейросетям персональные данные без проверки?
Компания должна понимать цель, состав сведений, получателей и условия обработки. Рабочий доступ сотрудника к файлу не подтверждает допустимость его отправки выбранному сервису. Сначала согласуют маршрут и необходимые ограничения, затем подключают инструмент.
Обсудим вашу задачу и посчитаем эффект внедрения ИИ
Бесплатная диагностика, 30–40 минут. Разберём процесс, доступные данные и ограничения. На выходе — первые сценарии, ориентир по внедрению и расчёт на ваших цифрах.